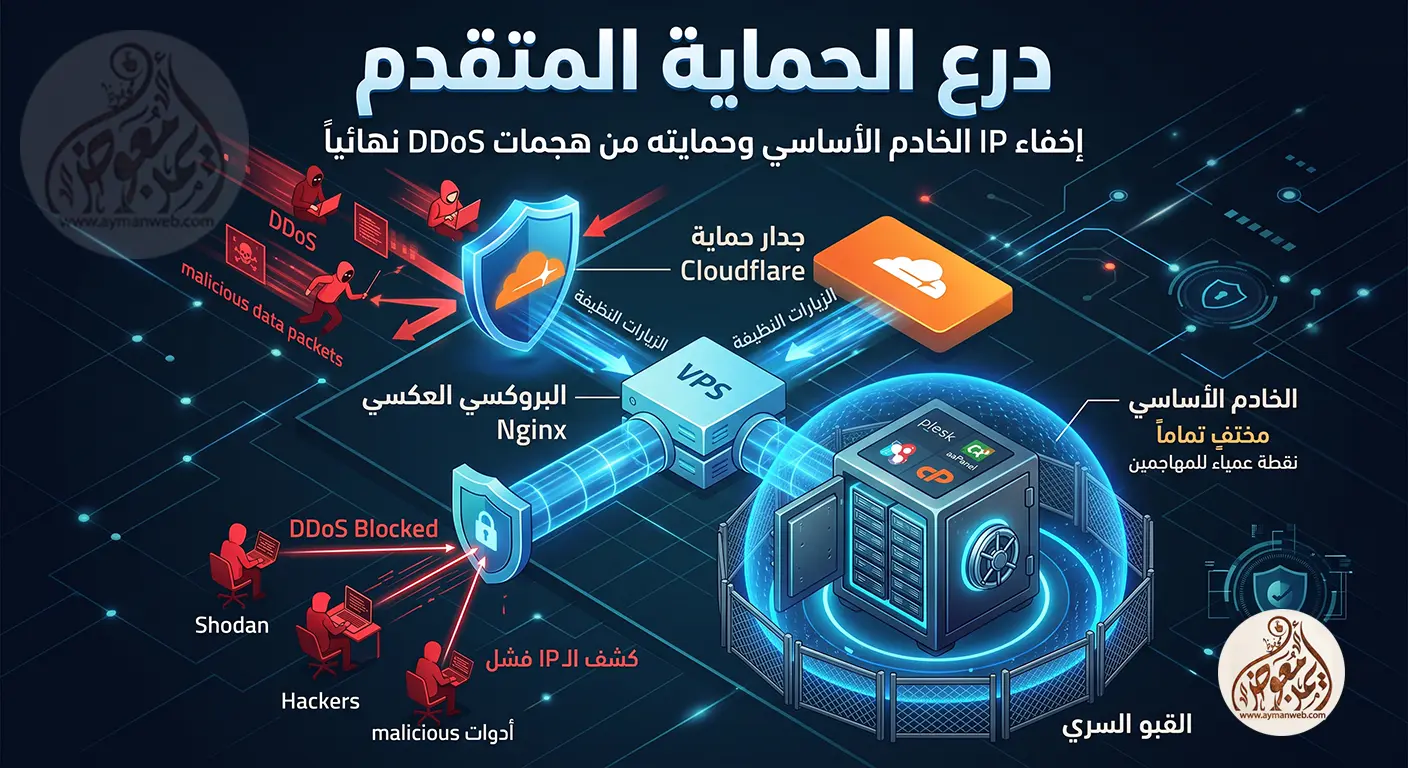
في البداية، يعتقد الكثيرون أن ربط الموقع بخدمة Cloudflare كافٍ لتوفير حماية مطلقة،ومع ذلك، لكن الحقيقة الصادمة هي أن المهاجمين المحترفين ومحركات البحث المتخصصة مثل Shodan وغيره يمتلكون أدوات متقدمة لكشف عنوان الـ IP الحقيقي لخادمك الأساسي (Origin Server).نتيجة لذلك، بمجرد كشف هذا العنوان، يتم تجاوز جدار الحماية بالكامل. وبناءً على ذلك، فإن حماية الموقع من DDoS بشكل جذري تتطلب إعادة هندسة شبكتك لإخفاء هويتها الحقيقية.
إذا كنت تواجه انقطاعات متكررة، أو كابوس “دوامات إعادة التوجيه” (Redirect Loops)، أو أخطاء 522 المستفزة، فإن ترقية خطة الاستضافة لن تحل المشكلة، بل الحل يكمن في تطبيق بنية عزل متقدمة.
ما هو البروكسي العكسي ودوره في حماية الموقع من DDoS؟
على سبيل المثال،تخيل خادمك الأساسي كخزنة بنك. بدلاً من وضع هذه الخزنة في الشارع حيث تكون مفتوحة للإنترنت عبر المنافذ 80 و443، نقوم بنقلها إلى قبو سري لا يمكن الوصول إليه إلا عبر باب واحد محروس بشدة. (بالإضافة إلى ذلك،يمكنك مراجعة مقالنا السابق حول أساسيات تأمين خوادم الاستضافة لفهم أعمق لبيئة الخوادم).
في الواقع، هذا الباب هو البروكسي العكسي (Reverse Proxy). يتم إعداد خادم وسيط (VPS) خفيف وسريع يعتمد على Nginx، لتنفيذ المهام التالية حصرياً:
أولاً، استقبال الزيارات النظيفة فقط من شبكة كلاود فلير.
ثانياً، فلترة الطلبات وتمريرها عبر نفق مشفر إلى خادمك الأساسي المخفي.
أخيراً،استلام الرد من الخادم الأساسي وإعادته للزائر بشكل آمن.
وبالتالي، بفضل هذه الهندسة، يختفي عنوان الـ IP الخاص بخادمك (الذي يحمل ملفاتك وقواعد بياناتك) تماماً من شبكة الإنترنت،مما يؤدي بدوره إلى ضمان حماية الموقع من DDoS المباشر.
معمارية الحماية الثلاثية لضمان حماية الموقع من هجمات DDoS؟ كيف تعمل البنية التحتية؟
لتحقيق هذه الغاية، تعتمد هذه البنية على ثلاث طبقات أمنية متكاملة لضمان عزل الخادم وحمايته بشكل كامل من أي هجمات :
الطبقة الأولى (التشفير التام): أولاً وقبل كل شيء، يتم استخدام شهادات Cloudflare Origin Certificate (صالحة لمدة 15 عاماً) مع تفعيل وضع التشفير الصارم (Full Strict) لمنع أي محاولة لاعتراض البيانات.
الطبقة الثانية (الخادم الوسيط): من جهة أخرى، يتولى خادم البروكسي (Nginx) استقبال ومعالجة وتوجيه حركة المرور بكفاءة عالية.
الطبقة الثالثة (العزل التام): إغلاق كافة منافذ الويب في الخادم الأساسي، وقصر السماح بالاتصال على عنوان IP الخاص بخادم البروكسي فقط، مما يجعله نقطة عمياء لأي هجوم خارجي.
الفخ التقني: لماذا تفشل محاولات الإعداد الفردية؟
من ناحية أخرى، نظرياً، تبدو الفكرة مباشرة، ولكن التطبيق العملي يحمل تحديات تقنية معقدة. على وجه التحديد،بمجرد تفعيل البروكسي العكسي، سيرى خادمك الأساسي أن جميع الزيارات قادمة من عنوان IP واحد. هذا الخلل يؤدي إلى:
بناءً على ما سبق،لا تخاطر ببياناتك أو تستنزف وقتك في تجربة شروحات عامة قد تؤدي إلى توقف موقعك .لهذا السبب، ولضمان حماية الموقع من DDoS بشكل نهائي وحل تعقيدات الاستضافات، أقدم لك خدمة تأسيس البنية التحتية من الألف إلى الياء.
ما ستحصل عليه عند طلب الخدمة:
تأسيس خادم البروكسي (Nginx): إعداد متكامل مع تشفير كامل للاتصال.
عزل الخادم الأساسي (Origin Cloaking): تأمين بيئات (Plesk/aaPanel/cPanel) وإغلاقها تماماً أمام أي استهداف مباشر.
ضبط الترويسات (Headers): هندسة دقيقة لضمان عمل أنظمة الحماية بكفاءة مع العناوين الحقيقية للزوار.
دعم التوسع: تهيئة البنية لتدعم عدداً غير محدود من المواقع على نفس الخادم دون أي تعارض..
استقرار تام (Zero Downtime): ضمان استمرار عمل مواقعك بشكل طبيعي أثناء عملية النقل.