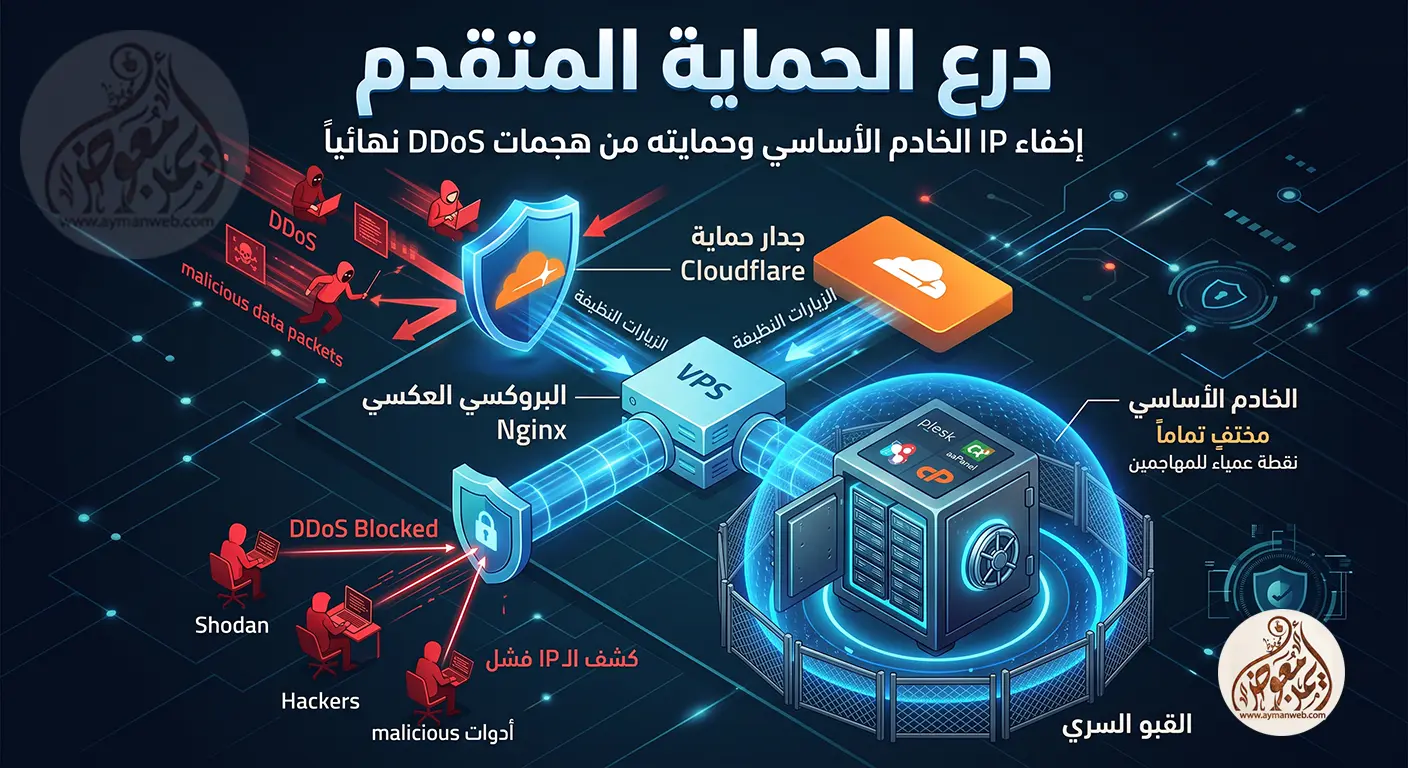
البروكسي العكسي ودوره في حماية الموقع من DDoS

كيف تبني “قلعة خفية” لخادمك؟ السر وراء إخفاء الـ IP الحقيقي ومنع هجمات DDoS نهائياً

في البداية، يعتقد الكثيرون أن ربط الموقع بخدمة Cloudflare كافٍ لتوفير حماية مطلقة،ومع ذلك، لكن الحقيقة الصادمة هي أن المهاجمين المحترفين ومحركات البحث المتخصصة مثل Shodan وغيره يمتلكون أدوات متقدمة لكشف عنوان الـ IP الحقيقي لخادمك الأساسي (Origin Server).نتيجة لذلك، بمجرد كشف هذا العنوان، يتم تجاوز جدار الحماية بالكامل. وبناءً على ذلك، فإن حماية الموقع من DDoS بشكل جذري تتطلب إعادة هندسة شبكتك لإخفاء هويتها الحقيقية. إذا كنت تواجه انقطاعات متكررة، أو كابوس “دوامات إعادة التوجيه” (Redirect Loops)، أو أخطاء 522 المستفزة، فإن ترقية خطة الاستضافة لن تحل المشكلة، بل الحل يكمن في تطبيق بنية عزل متقدمة. ما هو البروكسي العكسي ودوره في حماية الموقع من DDoS؟ على سبيل المثال،تخيل خادمك الأساسي كخزنة بنك. بدلاً من وضع هذه الخزنة في الشارع حيث تكون مفتوحة للإنترنت عبر المنافذ 80 و443، نقوم بنقلها إلى قبو سري لا يمكن الوصول إليه إلا عبر باب واحد محروس بشدة. (بالإضافة إلى ذلك،يمكنك مراجعة مقالنا السابق حول أساسيات تأمين خوادم الاستضافة لفهم أعمق لبيئة الخوادم). في الواقع، هذا الباب هو البروكسي العكسي (Reverse Proxy). يتم إعداد خادم وسيط (VPS) خفيف وسريع يعتمد على Nginx، لتنفيذ المهام التالية حصرياً: أولاً، استقبال الزيارات النظيفة فقط من شبكة كلاود فلير. ثانياً، فلترة الطلبات وتمريرها عبر نفق مشفر إلى خادمك الأساسي المخفي. أخيراً،استلام الرد من الخادم الأساسي وإعادته للزائر بشكل آمن. وبالتالي، بفضل هذه الهندسة، يختفي عنوان الـ IP الخاص بخادمك (الذي يحمل ملفاتك وقواعد بياناتك) تماماً من شبكة الإنترنت،مما يؤدي بدوره إلى ضمان حماية الموقع من DDoS المباشر. معمارية الحماية الثلاثية لضمان حماية الموقع من هجمات DDoS؟ كيف تعمل البنية التحتية؟ لتحقيق هذه الغاية، تعتمد هذه البنية على ثلاث طبقات أمنية متكاملة لضمان عزل الخادم وحمايته بشكل كامل من أي هجمات : الطبقة الأولى (التشفير التام): أولاً وقبل كل شيء، يتم استخدام شهادات Cloudflare Origin Certificate (صالحة لمدة 15 عاماً) مع تفعيل وضع التشفير الصارم (Full Strict) لمنع أي محاولة لاعتراض البيانات. الطبقة الثانية (الخادم الوسيط): من جهة أخرى، يتولى خادم البروكسي (Nginx) استقبال ومعالجة وتوجيه حركة المرور بكفاءة عالية. الطبقة الثالثة (العزل التام): إغلاق كافة منافذ الويب في الخادم الأساسي، وقصر السماح بالاتصال على عنوان IP الخاص بخادم البروكسي فقط، مما يجعله نقطة عمياء لأي هجوم خارجي. الفخ التقني: لماذا تفشل محاولات الإعداد الفردية؟ من ناحية أخرى، نظرياً، تبدو الفكرة مباشرة، ولكن التطبيق العملي يحمل تحديات تقنية معقدة. على وجه التحديد،بمجرد تفعيل البروكسي العكسي، سيرى خادمك الأساسي أن جميع الزيارات قادمة من عنوان IP واحد. هذا الخلل يؤدي إلى: المشكلة التقنية التأثير المباشر على الخادم والموقع استجابة أنظمة الحماية تقوم أنظمة مثل Fail2Ban بحظر البروكسي فوراً ظناً منها أنه يشن هجوماً، وبالتالي تسقط المواقع في ثوانٍ. تشوه بيانات الإحصائيات تسجل أنظمة التحليل جميع زوار موقعك وكأنهم مستخدم واحد. أخطاء التوجيه والـ SSL التوجيه الخاطئ لترويسات (Headers) يؤدي بدوره إلى أخطاء SSL لا نهائية ومشاكل في تسجيل الدخول. خدمة بناء “درع الحماية المتقدم” بناءً على ما سبق،لا تخاطر ببياناتك أو تستنزف وقتك في تجربة شروحات عامة قد تؤدي إلى توقف موقعك .لهذا السبب، ولضمان حماية الموقع من DDoS بشكل نهائي وحل تعقيدات الاستضافات، أقدم لك خدمة تأسيس البنية التحتية من الألف إلى الياء. ما ستحصل عليه عند طلب الخدمة: تأسيس خادم البروكسي (Nginx): إعداد متكامل مع تشفير كامل للاتصال. عزل الخادم الأساسي (Origin Cloaking): تأمين بيئات (Plesk/aaPanel/cPanel) وإغلاقها تماماً أمام أي استهداف مباشر. ضبط الترويسات (Headers): هندسة دقيقة لضمان عمل أنظمة الحماية بكفاءة مع العناوين الحقيقية للزوار. دعم التوسع: تهيئة البنية لتدعم عدداً غير محدود من المواقع على نفس الخادم دون أي تعارض.. استقرار تام (Zero Downtime): ضمان استمرار عمل مواقعك بشكل طبيعي أثناء عملية النقل. 👈 تواصل معي الآن لتحويل خادمك الأساسي إلى قلعة محصنة ونقطة عمياء لا يمكن للمخترقين رؤيتها أو المساس بها! 0 Facebook 0 Twitter 0 Linkedin 0 Facebook-messenger 0 Whatsapp 0 Telegram 0 Email
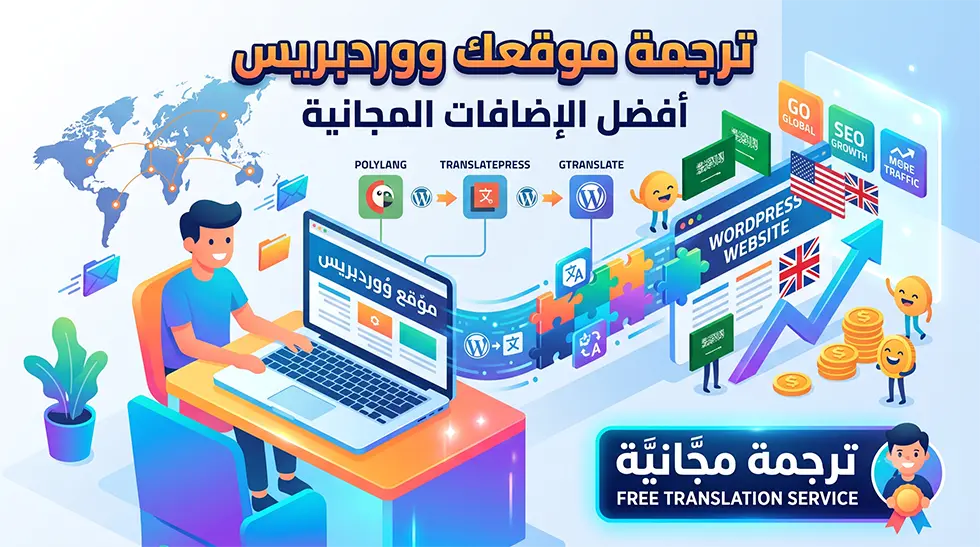
ترجم موقعك الووردبريس للغة ثانية

أفضل إضافات ترجمة مواقع ووردبريس المجانية: دليل شامل لتحويل موقعك إلى متعدد اللغات

ترجم موقعك الووردبريس … هل تعلم أن أكثر من 75% من مستخدمي الإنترنت يفضلون تصفح المواقع وقراءة المحتوى بلغتهم الأم؟ لذلك، إذا أردت مضاعفة زوارك، فإن ترجمة موقع ووردبريس الخاص بك إلى لغات أخرى هو الحل الأمثل. فإذا كان موقعك يعمل بلغة واحدة فقط، فأنت تفرّط في شريحة واسعة من الزوار والعملاء المحتملين. بناءً على ذلك، فإن تحويل موقع ووردبريس إلى متعدد اللغات (Multilingual) لم يعد رفاهية، بل هو خطوة استراتيجية لتوسيع نطاق جمهورك،بالإضافة إلى ذلك،يساهم هذا الإجراء في وتصدّر نتائج البحث في دول جديدة، وزيادة معدل التحويلات. في هذا المقال، سنستعرض أفضل إضافات ترجمة ووردبريس المجانية، ونقارن بينها لنساعدك في اختيار الإضافة الأنسب لاحتياجات موقعك. عوامل مهمة قبل البدء في ترجمة موقع ووردبريس بادئ ذي بدء،قبل أن تتخذ قرارك وتبدأ في أن تترجم موقعك الووردبريس للغة ثانية، هناك 3 معايير رئيسية يجب الانتباه لها: التأثير على تهيئة محركات البحث (SEO): على سبيل المثال، هل تقوم الإضافة بإنشاء صفحات منفصلة للغة الثانية بروابط (URLs) قابلة للأرشفة في جوجل، أم تكتفي بالترجمة العابرة؟ سهولة الاستخدام: بمعنى آخر، هل تعتمد الإضافة على واجهة تحرير مرئية بسيطة، أم تتطلب خطوات إعداد معقدة؟ تأثير السرعة والأداء: بينما بعض الإضافات تضغط على قاعدة البيانات وتؤثر على سرعة تحميل الموقع،تتميز إضافات أخرى بخفتها. أفضل الإضافات المجانية لترجمة موقعك الووردبريس بسهولة   1. إضافة Polylang (الخيار الأقوى والأكثر مرونة) تُعد Polylang واحدة من أشهر وأقوى الإضافات المجانية لترجمة مواقع ووردبريس. علاوة على ذلك،تتيح لك كتابة الترجمات يدوياً لكل مقال، صفحة، تصنيف، ووسم. المميزات: خفيفة جداً على الخادم ولا تؤثر على سرعة الموقع. تدعم إنشاء روابط مخصصة للغة الثانية (مثل example.com/en/). صديقة جداً لـ SEO وتتوافق مع إضافات السيو الشهيرة (مثل Yoast وRank Math). تتيح إنشاء تبديل للغات (Language Switcher) بسهولة في القوائم أو الودجت. العيوب: ومع ذلك، تتطلب ترجمة المحتوى يدوياً بالكامل في النسخة المجانية (لا توفر ترجمة آلية تلقائية مدمجة) ، لكن تصبر وترجم لإنها ممتازة ونتائجها قوية. 2. إضافة TranslatePress (الأسهل في التعديل المباشر) لتترجم موقعك الووردبريس ؛إذا كنت تبحث عن طريقة ترجمة شفهية وسريعة دون التعقيد في لوحة التحكم، فإن TranslatePress هي الخيار المثالي. تتيح لك ترجمة الموقع مباشرة من الواجهة الأمامية (Visual Front-end Editor). المميزات: بشكل أساسي،توفر واجهة ترجمة مرئية تُظهر لك التغييرات فوراً أثناء التعديل. إلى جانب ذلك، الخطة المجانية تتيح لك إضافة لغة ثانية واحدة بالكامل. فضلاً عن ذلك،تدعم الدمج مع Google Translate API للترجمة التلقائية السريعة. كذلك، هي متوافقة مع محرر المكونات (Gutenberg) ومنشئات الصفحات مثل Elementor. العيوب:من ناحية أخرى، خيارات السيو الخاصة بالمحتوى المترجم (مثل ترجمة الـ Slug والعناوين الميتا) محصورة بالنسخة المدفوعة. 3. إضافة GTranslate (الخيار الأسرع لترجمة موقع ووردبريس تلقائياً) تعتمد GTranslate على محرك الترجمة الخاص بـ Google Translate. وبالتالي، هي الخيار الأنسب إذا كنت تريد ترجمة موقعك كاملاً في ثوانٍ معدودة دون الحاجة لكتابة كلمة واحدة بنفسك. المميزات: في البداية،إعداد سريع يعمل في غضون دقائق. علاوة على ذلك،تدعم أكثر من 100 لغة حول العالم. والأهم من ذلك،لا تستهلك موارد الخادم لأن الترجمة تتم عبر السحاب. العيوب:في المقابل،  النسخة المجانية لا تقوم بإنشاء صفحات قابلة للأرشفة على جوجل (لا تفيد السيو في النسخة المجانية)، والترجمة تكون آلية وقد تحتاج لتدقيق. 4. إضافة ConveyThis (ترجمة سحابية ذكية) لترجمة موقعك الووردبريس بها إضافة سحابية خفيفة تجمع بين الترجمة الآلية وإمكانية التعديل اليدوي، وتُعد خياراً ممتازاً للمواقع الصغيرة. المميزات: تثبيت وإعداد بسيط للغاية. بالإضافة إلى ذلك،تتيح ترجمة لغة واحدة مجاناً (حتى 2,500 كلمة). توفر زر تبديل لغات أنيق وقابل للتخصيص. العيوب:بالرغم من ذلك،  قيود على عدد الكلمات المترجمة في الخطة المجانية. جدول مقارنة: أفضل إضافات ترجمة موقعك الووردبريس الإضافة نوع الترجمة دعم السيو (SEO) مجاناً سهولة الاستخدام التقييم العام Polylang يدوي ممتاز جداً متوسط 5/5 TranslatePress يدوي + آلي محدود سهل جداً 4.5/5 GTranslate آلي فوراً غير مدعوم مجاناً سهل جداً 4/5 ConveyThis آلي + يدوي متوسط سهل 3.8/5 الخلاصة: أي إضافة يجب أن تختار لتترجم موقعك الووردبريس ؟ اختر Polylang إذا كان هدفك الأساسي هو السيو (SEO) وتريد التحكم الكامل في جودة الترجمة لكل صفحة. بينما يجب أن تختار TranslatePress إذا كنت تريد واجهة تعديل مرئية سهلة لترجمة الموقع بنفسك بسرعة. اختر GTranslate إذا كنت تحتاج ترجمة فورية وبسيطة دون الاهتمام بأرشفة اللغة الثانية في محركات البحث. هل تحتاج إلى مساعدة كي تـترجم موقعك الووردبريس للغة ثانية؟ مما لا شك فيه أن ضبط إعدادات الترجمة، وتفادي التعارض مع إضافات السيو أو السرعة، وتحديد البنية الصحيحة للروابط قد يكون أمراً معقداً وبالتالي، قد يستغرق منك وقتاً طويلاً. أنا هنا لمساعدتك! أقدم لك خدمة تركيب وتهيئة إضافة الترجمة المناسبة لموقعك مجاناً وبشكل احترافي بالكامل: اختيار وتثبيت أفضل إضافة مناسبة لطبيعة موقعك. من ناحية أخرى ضبط هيكلية الروابط ورموز اللغات (hreflang) لضمان عدم الإضرار بالسيو. أيضا ؛تخصيص قائمة اختيار اللغات لتتناسب مع تصميم موقعك. بالإضافة إلى التأكد من عدم وجود أي تعارض مع إضافات الموقع أو التأثير على سرعته.  تواصل معي الآن وابدأ في توسيع جمهور موقعك بكل سهولة! 0 Facebook 0 Twitter 0 Linkedin 0 Facebook-messenger 0 Whatsapp 0 Telegram 0 Email
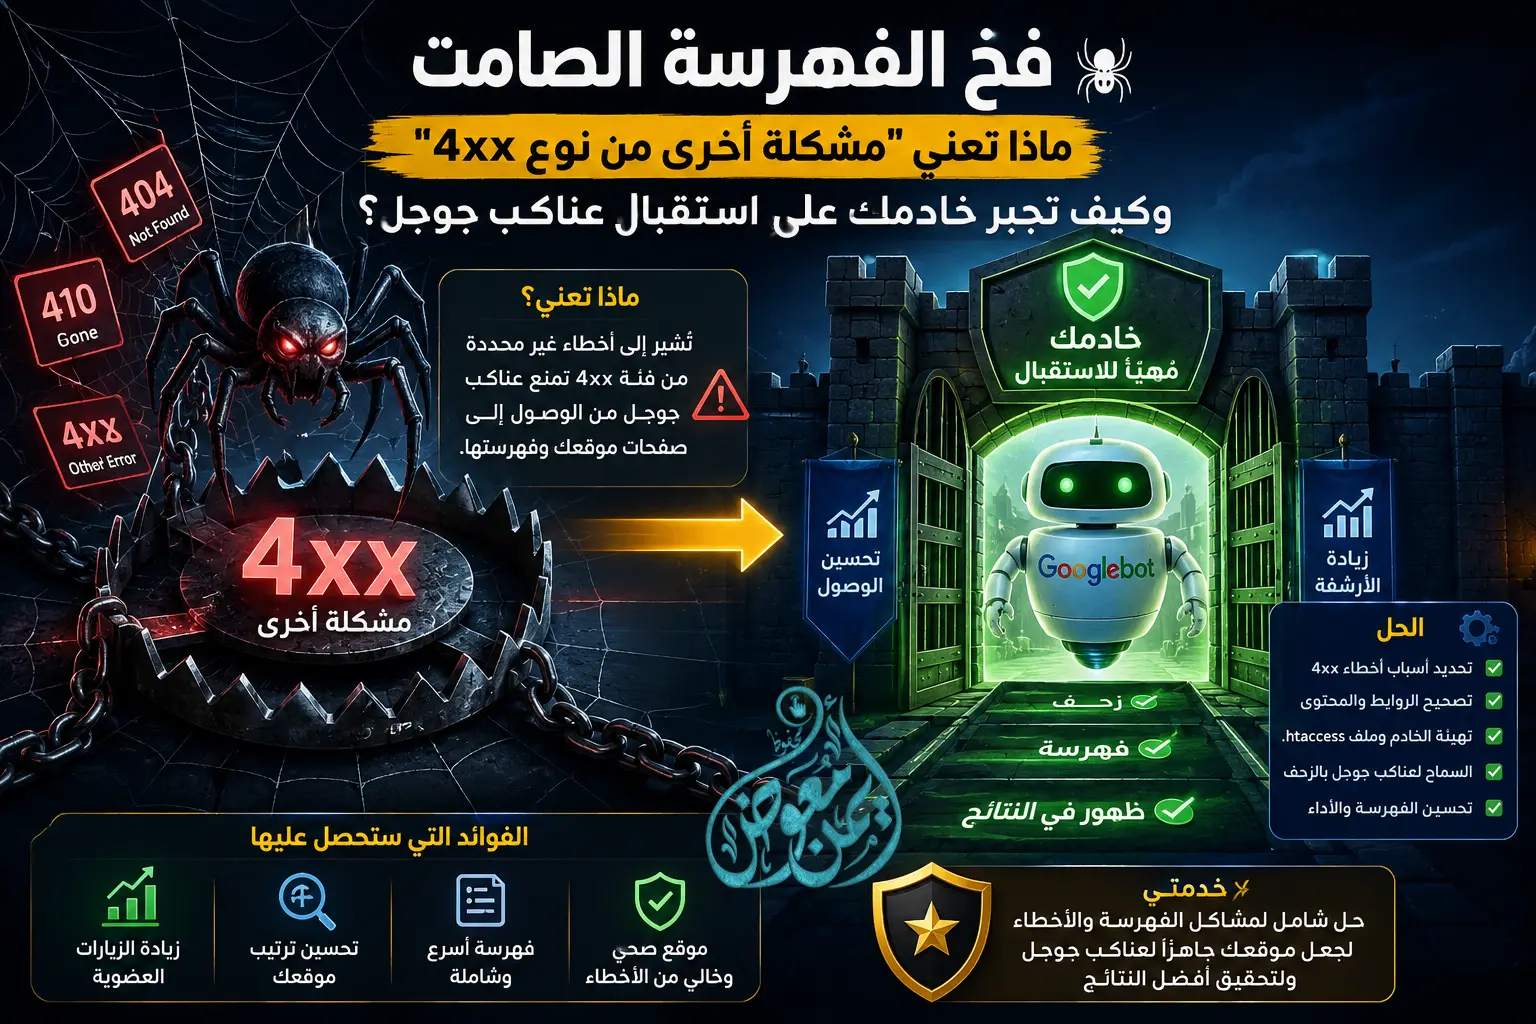
فخ الفهرسة الصامت: ماذا تعني “مشكلة أخرى من نوع 4xx” وكيف تجبر خادمك على استقبال عناكب جوجل؟

تفتح حسابك في Google Search Console لمراقبة أداء موقعك، فتتفاجأ بتراجع في الأرشفة وظهور رسالة تحذيرية غامضة: “تم حظر الوصول إلى الصفحة بسبب مشكلة أخرى من نوع 4xx”. المفارقة التي تجعل الكثيرين يدورون في حلقة مفرغة هي أنك عندما تفتح هذه الروابط المتأثرة بنفسك على المتصفح، تجدها تعمل بكفاءة تامة وبسرعة فائقة وتستجيب برمز الحالة الطبيعي 200 OK. هنا تكمن الفجوة التي يغفل عنها الكثير من أصحاب المواقع: لماذا يستقبل موقعك الزوار البشريين بشكل طبيعي، بينما يغلق الأبواب في وجه عناكب بحث جوجل (Googlebot) ويرفض فهرستها؟ الإجابة القصيرة واضحة جداً. المشكلة ليست في تحسين محركات البحث (SEO). كما أنها لا تتعلق بجودة محتوى صفحاتك. ظهور مشكلة أخرى من نوع 4xx هو نتيجة صدام صامت بين أنظمتك الأمنية (DevOps) وعناكب الفهرسة. سر الكود المجهول: ماذا تخفي جوجل خلف تشخيص “مشكلة أخرى من نوع 4xx”؟ تصنف جوجل الأخطاء الشهيرة مثل 404 أو 403 في تبويبات مستقلة. سبب هذا التصنيف هو أنها أخطاء شائعة جداً في الويب. لكن الأمر يختلف تماماً عند ظهور تنبيه مشكلة أخرى من نوع 4xx في تقاريرك. هذا التنبيه يعني أن خادمك أرجع كوداً نادراً. هذا الكود يعبر عن رفض فني لسلوك العناكب. أشهر هذه الأكواد الصامتة هي: 429 Too Many Requests (تجاوز حد الطلبات): خادمك أو الجدار الناري (WAF) يتعامل مع كثافة زحف عناكب جوجل على أنها هجوم حجب خدمة (DDoS) أو نشاط روبوتات ضار، فيقوم بحظرها مؤقتاً. 406 Not Acceptable (غير مقبول): إعدادات الأمان على الخادم ترفض الترويسات (Headers) التي يرسلها Googlebot لأنها لا تطابق معايير المتصفحات العادية. 400 Bad Request (طلب سيئ): وجود رابط غير مستوفٍ للمعايير القياسية بسبب ترميز خاطئ أو تعارض في جدار الحماية التطبيقي. لماذا ينقلب خادمك ضد محركات البحث و يسبب خادمك أو جدارك الناري مشكلة أخرى من نوع 4xx؟ أنت تسعى دائماً لتسريع موقعك وحمايته من الهجمات. لذلك، تقوم بنشر طبقات حماية متعددة مثل Cloudflare. ربما تقوم أيضاً بتفعيل أنظمة تقييد الزيارات Rate Limiting على خوادم Linux عبر Nginx أو Fail2Ban. أو قد تثبت إضافات حماية قوية في نظام ووردبريس. هذه الأنظمة الأمنية تعمل بقاعدة برمجية صارمة جداً. القاعدة هي: “أي زائر يطلب 20 صفحة في الثانية هو روبوت معادٍ يجب حظره فوراً”. هنا تقع المشكلة الحقيقية. يقوم Googlebot بمسح مئات الصفحات في وقت قصير لتحديث الأرشفة. لذلك، يقع في هذا الفخ الأمني، ويتم حظره برمجياً. بعد الحظر، يعود العنكبوت إلى قواعد بيانات جوجل مسجلاً الفشل. ونتيجة لذلك، يظهر أن موقعك يعاني من مشكلة أخرى من نوع 4xx، وترفض صفحاته الزحف. الحل الهندسي لعلاج مشكلة أخرى من نوع 4xx: كيفية إدراج Googlebot في القائمة البيضاء (Whitelist) لحل هذه المشكلة من جذورها، يجب التوقف عن الاعتماد على اسم وكيل المستخدم (User-Agent) فقط لأن الهاكرز ينتحلونه، والاعتماد بدلاً من ذلك على استثناء البنية التحتية والشبكات الرسمية لجوجل عبر الطبقات الثلاث التالية: 1. إعداد الاستثناء في كلودفلير في جدار الحماية (Cloudflare WAF) إذا كان موقعك مربوطاً بكلاودفلير، فإن تفعيل خيارات مثل Bot Fight Mode دون استثناءات سيؤدي حتماً لهذا الخطأ. لتصحيح المسار: انتقل في لوحة Cloudflare إلى Security . أنشئ قاعدة جديدة (Create rule) وسمّها Whitelist Google Bots. اضبط الشرط الأول على: الحقل Known Bots > المشغل equals > القيمة On. أضف شرطاً إضافياً بـ OR واضبطه على رقم نظام الإركاب المستقل لشبكة جوجل: الحقل AS Num > المشغل equals > القيمة 15169. في قسم الإجراء (Action)، اختر Skip لتعطيل جميع فحوصات WAF و Rate Limiting عن هذه العناوين، ثم احفظ القاعدة. اضافة إعدادات الرول . التفعيل النهائي . 2. ضبط الاستثناء وتجاوز مشكلة أخرى من نوع 4xx على خوادم Linux (Nginx & Fail2Ban) إذا كنت تدير خادم VPS وتستخدم تقييد الطلبات، يجب استثناء نطاقات الـ IP الرسمية الخاصة بجوجل حتى لا يحظرها خدمة Fail2Ban أو Nginx: في Fail2Ban: افتح ملف /etc/fail2ban/jail.local وأضف عناوين الـ IP الرسمية لجوجل إلى سطر ignoreip ثم أعد تشغيل الخدمة. في Nginx: إذا كنت تستخدم limit_req_zone، قم باستخدام وحدة geo لتعطيل العدّاد عندما يكون الاتصال قادماً من شبكات جوجل الرسمية (مثل 66.249.64.0/19). 3. تأمين التوافق في إضافات ووردبريس (WordPress Security) إذا كان موقعك يعتمد على إضافات مثل Wordfence، لا تقم بتعطيل الجدار الناري، بل توجه إلى إعدادات Rate Limiting وتأكد من تفعيل خيار: Verify the identity of search engine crawlers هذا الخيار يجبر الإضافة على إجراء فحص DNS عكسي سريع للتحقق من هوية Googlebot الحقيقية قبل تطبيق أي حظر، مما يضمن تدفق العناكب دون عوائق. الاحتراف الحقيقي في إدارة المواقع لا يتوقف عند كتابة المحتوى وضبط الوسوم التحتية؛ بل يبدأ من فهم لغة الحوار السري بين خادمك ومحركات البحث. عندما تضبط قواعد جدارك الناري ليميز بين الهجمات السيبرانية وزيارات الزحف المشروعة، ستختفي أخطاء الـ 4xx الصامتة وتستعيد صفحاتك مكانتها الطبيعية في نتائج البحث. هل تواجه صعوبة في تطبيق هذه الإعدادات وبحاجة لتدخل خبير؟ إن إدارة بيئات الخوادم (Linux/VPS)، وضبط قواعد جدران الحماية (WAF & Cloudflare)، وتتبع أخطاء الأرشفة المعقدة لا تحتمل التجربة والخطأ؛ فأي إعداد غير دقيق في ملفات تكوين الخادم قد يؤدي إلى توقف موقعك بالكامل أو تعريضه للثغرات الأمنية. بفضل خبرتي العميقة والحمد لله في إدارة أنظمة الخوادم وبنية الويب التحتية (DevOps) وتحسين أداء المواقع تقنياً، أضمن لك تشخيص سبب الحظر بدقة متناهية، وضبط الإعدادات على الخادم وجدران الحماية بأعلى معايير الأمان والكفاءة، ليتمكن متجر أو موقعك من العودة للزحف والأرشفة الفورية دون أي تعارضات فنية. لا تدع أخطاء السيرفر المخفية تدمر أرشفة موقعك وتتسبب في خسارة زوارك. تواصل معي الآن مباشرة لتنفيذ هذه المهمة وضبط خادمك بدقة واحترافية عالية. 0 Facebook 0 Twitter 0 Linkedin 0 Facebook-messenger 0 Whatsapp 0 Telegram 0 Email

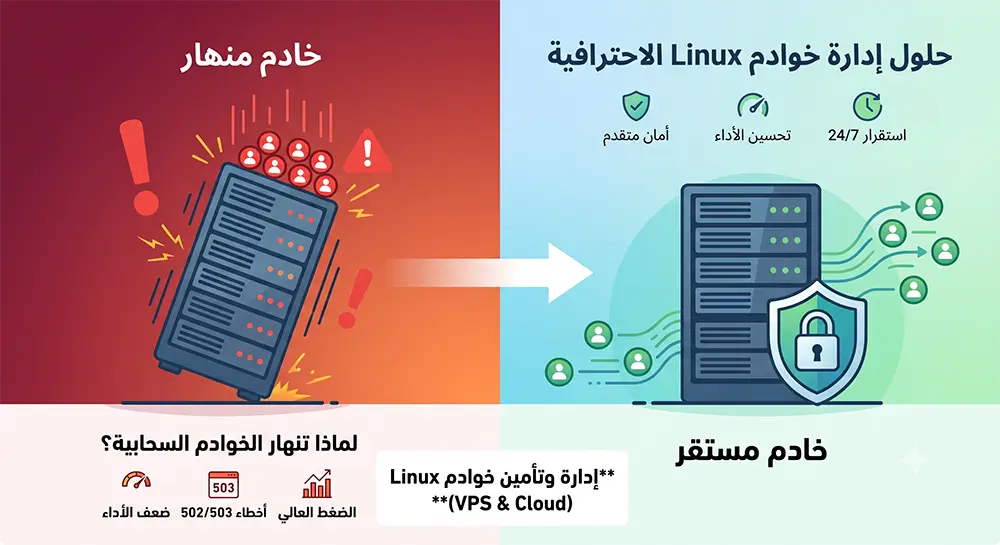
إدارة وتأمين خوادم Linux

لماذا تنهار الخوادم السحابية تحت الضغط العالي؟ (الأخطاء المخفية في إعدادات Linux VPS وكيفية معالجتها)

عندما يبدأ مشروعك الرقمي في النمو، تتزايد أعداد الزوار بشكل ملحوظ. تتوقع بالطبع أن تنعكس هذه النجاحات على أرباحك مباشرة. لكن في كثير من الأحيان، يتحول هذا النجاح إلى كابوس مزعج. قد تواجه بطئاً شديداً في استجابة الموقع أو أخطاء 502 Bad Gateway. أحياناً يحدث انهيار كامل للخادم في أوقات الذروة. هنا تصبح إدارة وتأمين خوادم Linux السحابية العصب الأساسي لبقاء مشروعك ونجاحه. يعتقد الكثيرون أن الحل يكمن في ترقية الخادم ودفع المزيد من الأموال. يظنون أن زيادة موارد المعالج والذاكرة ستعالج المشكلة فوراً. لكن الحقيقة الصادمة تكمن في أهمية إعدادات النظام. إذا كانت معمارية الخادم وإعداداته الأساسية غير مهيأة، فستفشل الترقية. مضاعفة الموارد في هذه الحالة لن تؤدي إلا إلى إهدار ميزانيتك. لن يتم حل الجذر الحقيقي للمشكلة دون ضبط دقيق. إليك أهم 3 ركائز تقنية تفصل بين الخوادم الهشة والمستقرة: 1. استراتيجيات إدارة وتأمين خوادم Linux في البيئات المتقدمة تأتي معظم الخوادم السحابية (Cloud VPS) بإعدادات قياسية ومحدودة. هذه الإعدادات مصممة لتناسب الاستخدام العام، لا الاستخدام المكثف. إن إدارة وتأمين خوادم Linux لا تقتصر فقط على تشغيل النظام. بل تتطلب تخصيصاً عميقاً ودقيقاً لبنية الخادم. هذا التخصيص ضروري جداً لتجنب نفاذ ذاكرة الخادم بشكل مفاجئ. أهمية الفصل والعزل المعماري في خوادم Linux بيئات الاستضافة الحديثة لا تعتمد على تكديس الخدمات في مساحة واحدة. بل تتطلب هندسة دقيقة لعزل قواعد البيانات وتطبيقات الويب. يتم ذلك عبر تقنيات الحاويات وإدارة الموارد المتقدمة. هذا العزل يضمن ألا يتسبب ضغط خدمة في إسقاط بقية الأنظمة. إدارة الاتصالات المتزامنة في خوادم VPS السحابية الإعداد التقليدي لمزودات الويب يستهلك اتصالاً مستقلاً لكل زائر. هذا الأسلوب يستنزف ذاكرة الخادم بشكل فوري وسريع. الحل يكمن في الانتقال إلى معمارية الاستجابة غير المتزامنة. ضبط معايير العمال (Workers) هنا يتطلب حسابات دقيقة. هذه الحسابات تعتمد مباشرة على حجم المعالج وسرعة القرص الصلب. 2. جدران الحماية: ركيزة أساسية في إدارة وتأمين خوادم Linux يظن الكثيرون أن تفعيل جدار حماية تقليدي كافٍ لحماية الخادم. لكن الهجمات الحديثة لم تعد مجرد محاولات اختراق مباشرة للمنافذ. بل أصبحت هجمات ذكية ومعقدة للغاية. هذه الهجمات تستهدف استنزاف موارد خادمك عبر طبقة التطبيقات. تأمين حركة المرور وتنقيتها ضد الهجمات السيبرانية الأمن الحقيقي يتطلب تضافراً بين جدار الحماية المحلي والحماية السحابية. يجب ضبط الخادم ليرفض أي اتصالات مباشرة لا تمر عبر الفلترة. كما يلزم تطبيق تشفير صارم لحركة البيانات الداخلية بالكامل. التحصين الاستباقي وسد ثغرات خوادم Linux يجب عدم ترك صلاحيات الوصول وثغرات الخدمات الخلفية دون رقابة صارمة. إهمال تقييد بصمة نظام التشغيل يمثل خطراً كبيراً على أمانك. هذا الإهمال يجعل الخادم صيداً سهلاً للهجمات الصامتة. تلك الهجمات تستهلك المعالج في عمليات التعدين أو التجسس دون أن تشعر. 3. التخزين المؤقت: سر نجاح إدارة وتأمين خوادم Linux تحت الضغط هل تساءلت يوماً لماذا تعمل بعض المواقع الكبرى بلمح البصر؟ يحدث ذلك رغم استقبالها لملايين الزوار بالتزامن في نفس اللحظة. السر هنا لا يكمن في حجم الخادم وموارده فقط. بل يكمن في هندسة استرجاع البيانات المتبعة في النظام. هذه الهندسة هي أساس خطوات إدارة وتأمين خوادم Linux الاحترافية. تخفيف العبء عن قواعد البيانات في خوادم VPS كل عملية استعلام مباشرة تستهلك جزءاً مهماً من طاقة المعالج. الإعداد الاحترافي يتطلب بناء طبقات تخزين مؤقت متقدمة في الذاكرة. هذا التخزين يمرر البيانات المتكررة للزوار في أجزاء من الألف من الثانية. يتم ذلك بسرعة فائقة دون لمس قاعدة البيانات على الإطلاق. ضبط التزامن وتسريع أنابيب معالجة البيانات هناك خط دقيق بين التخزين المؤقت السريع وبين ظهور بيانات قديمة. ضبط هذه الحركية يتطلب كوداً وإعدادات خاصة على مستوى الخادم. هذه الإعدادات لا يمكن نسخها ببساطة من الشروحات العامة. بل يجب تفصيلها بدقة لتناسب طبيعة تطبيقك وحجم بياناتك. هل تبحث عن خبير متخصص في إدارة وتأمين خوادم Linux؟ كل مشروع رقمي يمتلك بصمة برمجية وحركية زوار فريدة ومختلفة. لذلك، فإن تطبيق إعدادات منسوخة من الإنترنت يعتبر مجازفة خطيرة. كما أن الاعتماد على قوالب الاستضافة الجاهزة غالباً ما يسبب مشاكل بالغة. هذا الأسلوب يؤدي إلى ثغرات أمنية كارثية أو اختناقات شديدة في الأداء. تظهر هذه المشاكل بوضوح عند أول موجة ترافيك حقيقية. بصفتي متخصصاً في إدارة وتأمين خوادم Linux وهندسة البيئات السحابية، لا أقدم حلولاً معلّبة. بل أقوم بدراسة معمارية مشروعك بدقة وعناية. أعمل على فحص الاختناقات الحالية وتحليل أسبابها الجذرية. بعد ذلك، أقوم ببناء بيئة استضافة معزولة وفائقة السرعة ومحصنة. 💡 لا تنتظر حتى ينهار خادمك في أهم أوقات مبيعاتك. تواصل معي الآن لطلب فحص تقني شامل لخادمك (Server Audit). لنبدأ فوراً في إعداد بيئة استضافة صلبة تليق بحجم مشروعك وتطلعاته.  تواصل معي الآن واحجز استشارتك التقنية 0 Facebook 0 Twitter 0 Linkedin 0 Facebook-messenger 0 Whatsapp 0 Telegram 0 Email

Scroll to Top